AIVORA / AGENT RUNTIME SECURITY

智序 AIVORA 智能体运行时安全平台

释放 AI 行动力。
守住业务控制权。

关联用户与智能体身份,逐次核验工具操作,在终端与云端节点限定网络访问。让智能体行动可见、可管、可核对。

独立运行时安全产品 · 可独立部署与使用

身份、行为与网络访问,共同守护智能体运行AIVORA / TRUST AT RUNTIME企业 AI 智能体明确身份与任务授权每次动作,核对授权工具 · 参数 · 目标每条连接,限定范围源侧执行 · 服务边界企业资源工具 / 数据 / 服务
身份可关联 · 行为可管控 · 网络有边界 · 过程可追溯

PRODUCT OVERVIEW / 产品全景

从身份、行为到网络,贯通智能体运行治理。

关联使用者与运行实例,核验工具动作,限定网络访问,并保留审计与告警记录。让管理要求落实到真实操作和连接。

智序 AIVORA / 统一治理,分布式执行能力示意

左右滑动查看完整示意

智序 AIVORA / 统一治理,分布式执行统一管理六项治理能力,在办公终端与云端节点分别控制工具操作和网络访问。业务连接不经管理控制台串联转发。智序统一管理平台用户与组织 · 智能体实例 · 行为规则 · 网络策略 · 事件与审计集中管理与持续运营发现与身份治理发现实例,关联用户与组织维护纳管状态和有效授权智能体行为管控提示词与上下文前置判断逐次核验九类工具的真实动作网络访问控制按工作负载、目标与服务授权终端及云端节点源侧执行智能体与网络关系可视化工具调用与工作负载通信关联实例、目标及实际记录智能体全量审计提示词、工具、网络与管理操作区分判定结果和实际执行结果异常告警与分级处置严重 / 高 / 中 / 低四级风险告警、阻断与按规则人工确认执行位置 / 办公终端与云端节点IT 办公终端客户端 · MCP / Hook · 本地网络控制云端智能体运行环境接入管理器 · 节点执行组件 · 容器出站控制
覆盖已接入的智能体与受管工具调用路径;业务流量直接连接目标,管理控制台负责规则与记录。

DEPLOYMENT / 运行接入

从办公终端,到云端智能体。

在已接入的工具执行点实施动作核验,在终端或符合条件的云端节点落实出站控制。管理请求与业务连接采用不同路径。

策略集中管理,控制落在实际运行环境能力示意

左右滑动查看完整示意

策略集中管理,控制落在实际运行环境管理控制台下发规则、接收状态和事件;办公终端、主机与云端节点本地执行。业务连接直接通向授权目标,不经过管理中心转发。智序统一管理与策略服务身份与资产 · 规则与策略 · 状态与事件策略下发 / 状态、执行与事件回传IT 办公终端客户端 · MCP / Hook 接入云端接入管理器发现实例 · 身份绑定与纳管容器所在节点DaemonSet · 源侧出站控制业务服务与数据 · 按授权直接连接业务流量不经过管理中心串联转发
业务执行 / 必要访问策略 / 关联 / 反馈
MCP / Hook 接入覆盖受支持的工具路径;云端节点执行组件按部署条件实施容器出站控制。

CONTROL AT THE POINT OF ACTION / 产品位置

AI 可以调用工具。谁来约束它的权限?

智序位于智能体与企业工具之间,核对身份、动作、参数与目标,在关键操作发生前落实规则。切换示例,查看同一个订单助手如何面对不同请求。

AIVORA / 订单助手场景示例

查询订单状态

身份、工具与参数符合已配置规则,按授权范围执行查询。

允许执行
从请求到真实执行能力示意

左右滑动查看完整示意

从请求到真实执行订单助手的真实工具调用先核验身份、动作、参数与目标;符合规则时执行,重要变更等待确认,越权请求在执行前停止。订单助手已纳管实例 · 任务与身份执行前核验工具、参数、目标与授权业务工具与目标执行获准的订单查询允许执行,回收工具结果关联判定、实际执行状态与回执
业务执行 / 必要访问策略 / 关联 / 反馈限制执行或连接

返回查询结果,关联工具回执。

场景用于说明策略效果。实际控制面向已接入的智能体与受管工具调用路径。

BUILT FOR AGENTIC WORK / 六项核心能力

从接入到执行,建立连续的安全控制。

围绕真实运行对象与工具调用,连接身份、上下文、授权和审计,让安全进入智能体的工作过程。

01
看清关系

智能体与网络关系可视化

沿一次任务,看清工具调用与业务连接。

关联实例、工具、目标和工作负载,查看通信方向、服务与策略命中,沿关系核对实际记录。

02
约束行为

智能体行为管控

每次动作,都核验具体参数与授权。

通过 MCP、Hook 等受支持的接入位置,管理 API、数据库、文件、命令、代码仓库、测试、依赖、容器与浏览器九类工具。

03
限定连接

网络访问控制与策略联动

让网络活动保持在任务需要的范围。

围绕源工作负载、目标、协议与端口设置规则,在终端或云端节点执行出站控制,预览变更并核对生效状态。

04
保留事实

智能体全量审计

判定有依据,执行有记录,结果可核对。

面向纳入治理的路径,关联提示词、工具、网络与管理操作记录,区分批准、等待、实际执行和失败状态。

05
明确身份

智能体发现与身份治理

知道谁在使用,也知道代表谁执行。

发现并复核运行实例,对接 AD、IAM 等身份来源,关联用户与组织,维护工具、目标与授权有效期。

06
分级处置

异常告警与分级处置

常规任务顺畅推进,关键操作明确把关。

按严重、高、中、低四级风险组织告警,按规则提醒、阻断或人工确认,跟踪责任人与处理状态,通过 HTTPS Webhook 对接运营流程。

DETECTION & POLICY / 检测与授权规则

把安全要求,落实到具体的请求条件。

从输入风险到真实工具请求,明确规则关注的对象、判断条件和处理方式。选择下方示例,查看规则如何落在业务操作上。

规则配置示例
智序 / 输入风险

外部内容与指令冲突

检索结果、文件或工具返回,可能夹带改变任务的指令。

来源区分指令冲突执行关联
适用对象
系统指令、用户输入,以及已接入的外部上下文来源。
判断条件
检查高风险指令、来源与指令冲突,将前置判断关联到实际工具调用。
响应方式
依据规则继续、提示、确认或限制;后续操作仍需通过动作授权。
关联证据
输入来源、风险类型、判断结果与关联工具请求。
识别事实→匹配规则→按规则处理→关联记录

规则按实例、资产组、工具与通道设置;在已接入、可验证的执行路径中落实控制。

TRUST BEFORE EXECUTION / 提示词与上下文

分清收到的内容。
约束接下来的行动。

高风险操作指令、敏感内容、指令冲突,以及不可信外部内容,都可能影响智能体的下一步。智序将前置检测与真实工具调用关联,让输入风险进入后续策略判断。

  • 区分系统指令、用户输入与外部内容
  • 结合任务、工具、参数与权限判断
  • 形成处理结果,关联后续执行与记录
理解上下文,再核验真实动作能力示意

左右滑动查看完整示意

理解上下文,再核验真实动作输入来源与指令关系用于前置风险识别;每次真实工具请求仍需核验动作、参数、目标与权限。用户与系统指令任务、身份与可信约束外部内容与工具结果检索内容 /文件 / 返回信息上下文判断来源、内容风险与指令关系真实工具请求核验动作 / 参数 / 目标 / 权限高风险指令 · 敏感内容 · 指令冲突判断记录关联后续调用与执行结果
前置判断不替代工具执行前的授权核验。

FROM FINDING TO RESPONSE / 风险处置

发现风险之后,处理过程同样清晰。

按风险等级组织事件,明确处理对象与责任,将规则判断、确认、执行及回执关联到同一次业务操作。

发现风险、分级处理与执行反馈能力示意

左右滑动查看完整示意

发现风险、分级处理与执行反馈识别与分级 → 关联对象与责任 → 按规则处理 → 回执与持续跟进01识别与分级02关联对象与责任03按规则处理04回执与持续跟进
  1. 01

    识别与分级

    把输入和运行风险记录为事件,按严重、高、中、低等级组织。

  2. 02

    关联对象与责任

    从事件追到实例、工具、目标和命中规则,关联负责人及处理状态。

  3. 03

    按规则处理

    根据实际请求提醒、确认或限制调用,重要操作只在获准范围内执行。

  4. 04

    回执与持续跟进

    关联执行结果与工具回执,通过 HTTPS Webhook 等方式推送事件。

确认按规则触发,阻断请求保留判断记录;执行结果与回执按实际发生情况关联。

A TRACEABLE CHAIN / 行动闭环

一次行动,从请求到结果都有依据。

把发生了什么、规则如何判断、操作是否执行,组织为连续的运行记录。让安全团队能够查清过程,让业务团队能够核对结果。

一次行动的七阶段事实链能力示意

左右滑动查看完整示意

一次行动的七阶段事实链提示词事件 → 工具调用 → 策略判断 → 人工确认 → 实际执行 → 工具回执 → 结果核对01提示词事件02工具调用03策略判断04人工确认05实际执行06工具回执07结果核对
  1. 01

    提示词事件

    输入来源与关联上下文

  2. 02

    工具调用

    工具、参数与目标

  3. 03

    策略判断

    命中规则与处理位置

  4. 04

    人工确认

    确认人、范围与有效期

  5. 05

    实际执行

    执行状态与处理结果

  6. 06

    工具回执

    返回状态与关键结果

  7. 07

    结果核对

    执行状态与回执核对

面向已经接入并产生记录的路径,按实际事件保留证据;缺失信息标记为未知或待补充,人工确认按策略触发。

INSIDE AIVORA / 产品界面

把资产、关系和行动,放在同一管理视角。

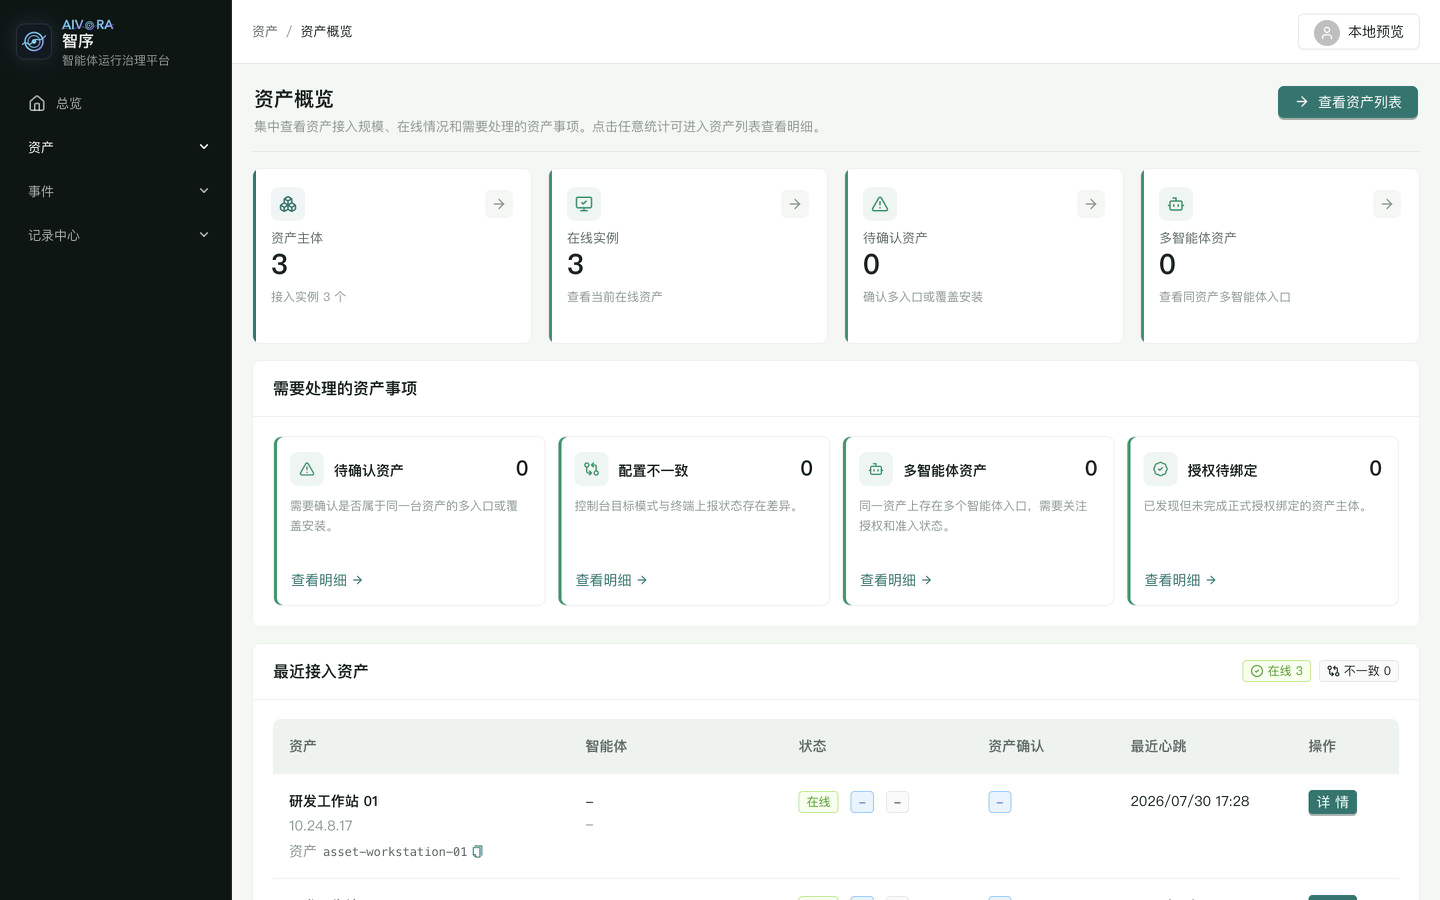
以下界面取自产品演示环境。先看清对象与接入状态,再理解工具和目标系统之间的业务关系。

01 / 资产概览查看大图 ↗
AIVORA 真实产品界面,展示资产主体、在线实例和待确认资产
每个资产,都有清晰的管理状态。

从候选发现到复核准入,关联负责人、用途与在线状态。

02 / 资产关系查看大图 ↗
AIVORA 真实产品界面,展示运行资产与工具、目标系统的关联
每条关系,都回到真实业务。

查看已记录的访问目标、工具调用与近期结果。

REAL WORK. CLEAR BOUNDARIES. / 落地场景

多种智能体,统一运行治理。

支持主流研发与办公智能体、平台构建的业务智能体及企业自建 Agent,将身份、工具操作、网络访问和审计统一管理。

AGENT ECOSYSTEM / 主流智能体接入

熟悉的工作方式,统一的安全边界。

部分支持的智能体与构建平台

  • Hermes Agent通用任务执行与自动化
  • WorkBuddy腾讯 · 办公任务与文件处理
  • ChatGPTOpenAI · 办公协作与任务执行
  • TRAE研发编程与办公任务
  • Qoder CN原通义灵码 · 研发编程
  • CodeBuddy腾讯 · 研发编程
  • 文心快码百度 Comate · 研发编程
  • 扣子 Coze平台构建的业务智能体
  • Dify企业智能体与工作流

通过 MCP、Hook 与运行节点接入工具调用和网络活动,按智能体的版本、工具路径与部署形态配置治理范围。

查看通用智能体安全治理方案
01

IT 办公智能体治理

从写代码、跑测试、做运维,到处理文件、查询数据和推进办公流程,将员工使用的不同智能体纳入统一治理。围绕人员、项目和任务,明确每次操作与连接的范围。

  1. 研发与代码协作

    管理项目目录、仓库分支与文件修改范围,核验命令参数和依赖来源,限制无关目录与资源访问。

  2. 构建与自动化测试

    限定测试数据、接口和运行环境,记录构建与测试调用,避免测试任务越界操作生产资源。

  3. 运维巡检与发布

    授权日志查询、故障排查和发布操作;配置修改、数据变更等重要动作按规则确认,并核对执行结果。

  4. 办公与业务自动化

    围绕文档整理、报表生成、数据查询与流程处理,限定文件和业务接口范围,保留任务与操作记录。

员工继续使用熟悉的智能体;正常工作顺畅推进,重要操作有授权、业务访问有边界、执行结果有记录。
02

云端与自建智能体治理

面向 OpenClaw 等云端智能体,以及平台构建和企业自建的业务 Agent,将云主机、容器等环境中的实例、人员身份与业务访问纳入统一管理。

  1. 多种运行形态统一纳管

    关联云端运行实例、业务用途与管理责任,通过接入管理器持续维护实例清单和运行状态。

  2. 身份与业务权限关联

    绑定员工、部门和任务身份,按业务需要设置工具、目标与授权有效期,让职责对应明确的操作范围。

  3. 工具操作与网络访问受控

    在接入的工具路径核验真实动作,在受管运行节点限定出站访问,使任务授权落实到实际操作与连接。

  4. 实例变化后持续治理

    实例迁移、重建或归属变化后,重新核对身份映射、规则与有效授权,持续关联告警、审计和执行记录。

不同平台与运行环境,遵循一致的身份、授权和审计要求,让业务扩展与安全管理同步。
了解智能体运行治理方案

THE NEXT MOVE IS YOURS / 与启纪同行

让下一次 AI 行动, 有清晰的安全边界。

从您的业务出发,一起找到适合的安全路径。

预约交流